
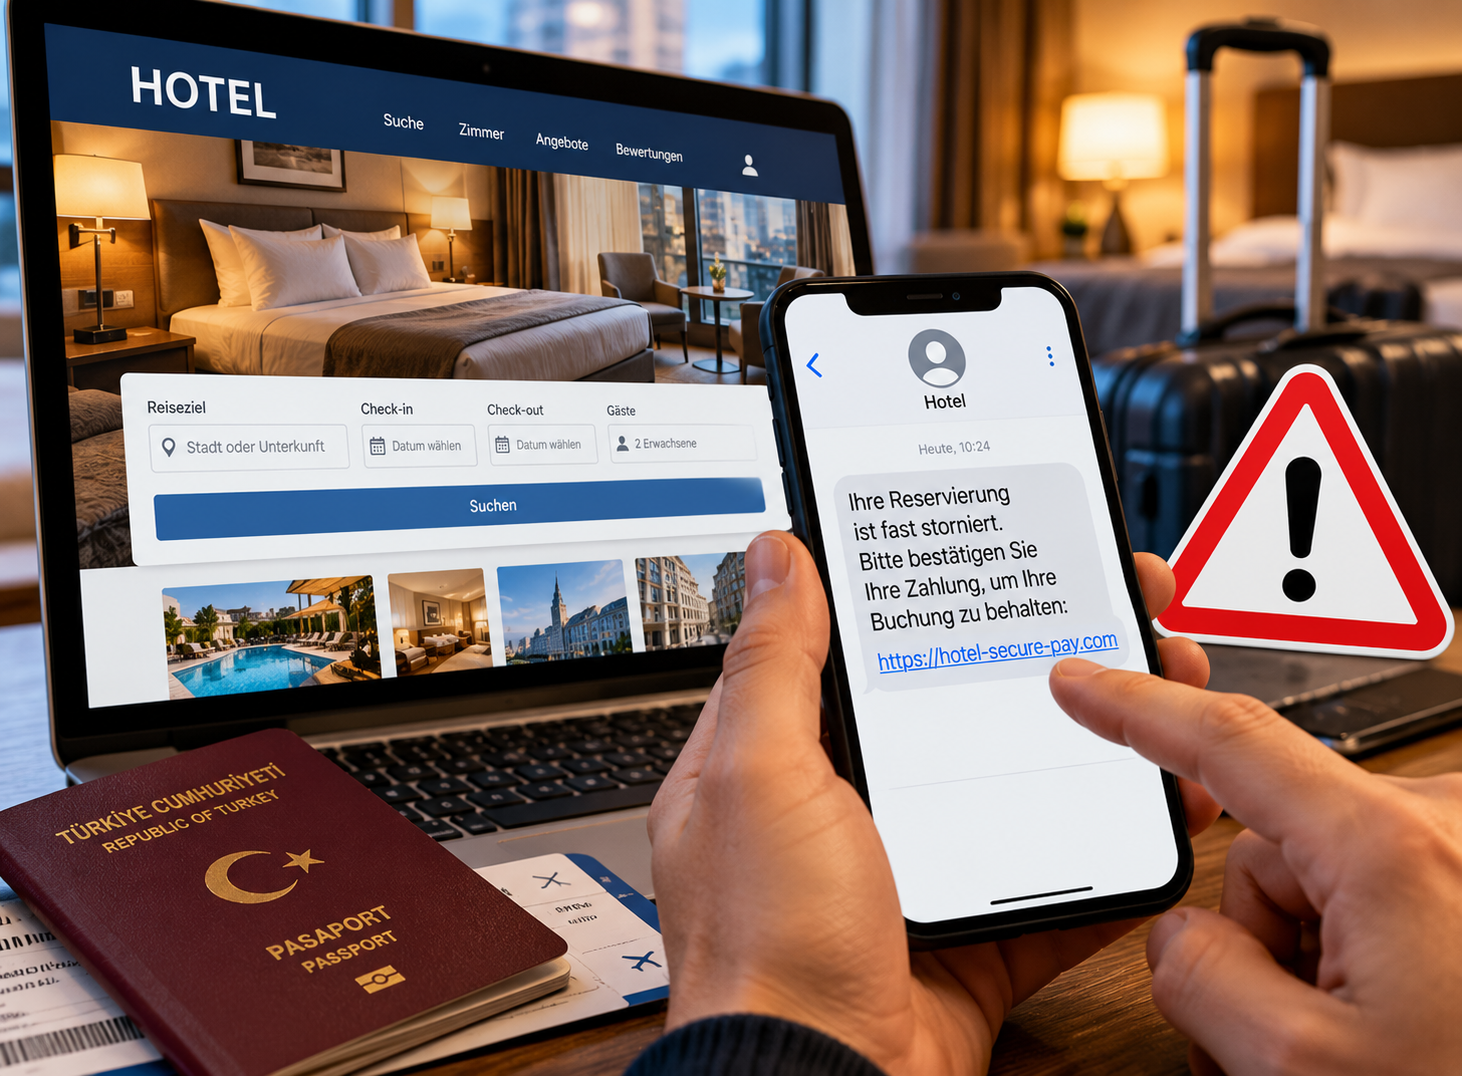
Siber güvenlik araştırmacıları, Almanya’daki 49 konaklama tesisi için sahte ödeme mesajları bulduklarını açıkladı. Dolandırıcılar, müşterilerden gerçek rezervasyon bilgileriyle tekrar ödeme yapmalarını isteyebilir.
Siber güvenlik şirketi Norton tarafından bugün açıklanan bulgulara göre, dünya genelinde 50 ülkede 350 konaklama tesisi rezervasyon verilerine dayalı dolandırıcılık girişimlerinin hedefi oldu.
Araştırmada Almanya’da 49 tesisin bu tür dolandırıcılıklara karıştığı tespit edildi.
Ancak burada bir nokta var: Tüm 49 otelin bilgisayar sistemlerinin hacklendiği kesin olarak kanıtlanmadı.
Dolandırıcılar gerçek rezervasyon bilgilerini elde ediyor. Dolandırıcılık yönteminde mesajlar, otel veya rezervasyon platformundan müşterilere gönderilmiş gibi görünüyor.
Mesajlar, gerçek bilgileri (müşteri adı, rezervasyon tarihi ve kalacakları tesis) içerebilir.
Daha sonra, rezervasyonun iptal edilmesini önlemek için ek ödeme veya kredi kartı bilgilerinin yeniden girilmesi isteniyor.
Bu durum, mesajların gerçek olduğu izlenimini veriyor. Tüm rezervasyon platformu hacklendi mi? Araştırma, tüm rezervasyon platformlarının sistemlerine doğrudan saldırılar yapıldığını kanıtlamıyor.
Rezervasyon bilgilerinin oteller tarafından kullanılan yazılımlar, üçüncü taraf hizmet sağlayıcılar veya ele geçirilmiş hesaplar aracılığıyla elde edilmiş olabileceği belirtiliyor.
Bu nedenle olayın kapsamı hakkında doğrulanmamış iddialarda bulunmak istemiyoruz. Tatilciler nelere dikkat etmeli? Vatandaşlarımız (özellikle Avrupa’dan Türkiye’ye giderken otel rezervasyonu yapanlar) dikkatli olmalı.
Zaten ödenmiş olan rezervasyonun ödemesi için yeni bir talep alınırsa (mesajdaki bağlantıya tıklanmamalı), otelle bağımsız olarak doğrulanmış iletişim kanalları kullanılmalıdır.
Kredi kartı bilgileri şüpheli bağlantılara girilmemelidir.
Norton’un araştırma bulgularını Europol ile de paylaştığı bildirildi.
Haber: Silayolu.com – Haber Merkezi
Foto: Yapay Zeka